Seguridad Zero Trust para IA en producción
La seguridad en IA empresarial no se trata de bloquear el acceso. Se trata de garantizar que cada interacción respete los permisos del usuario. Un agente no debe tener más acceso que quien lo opera.
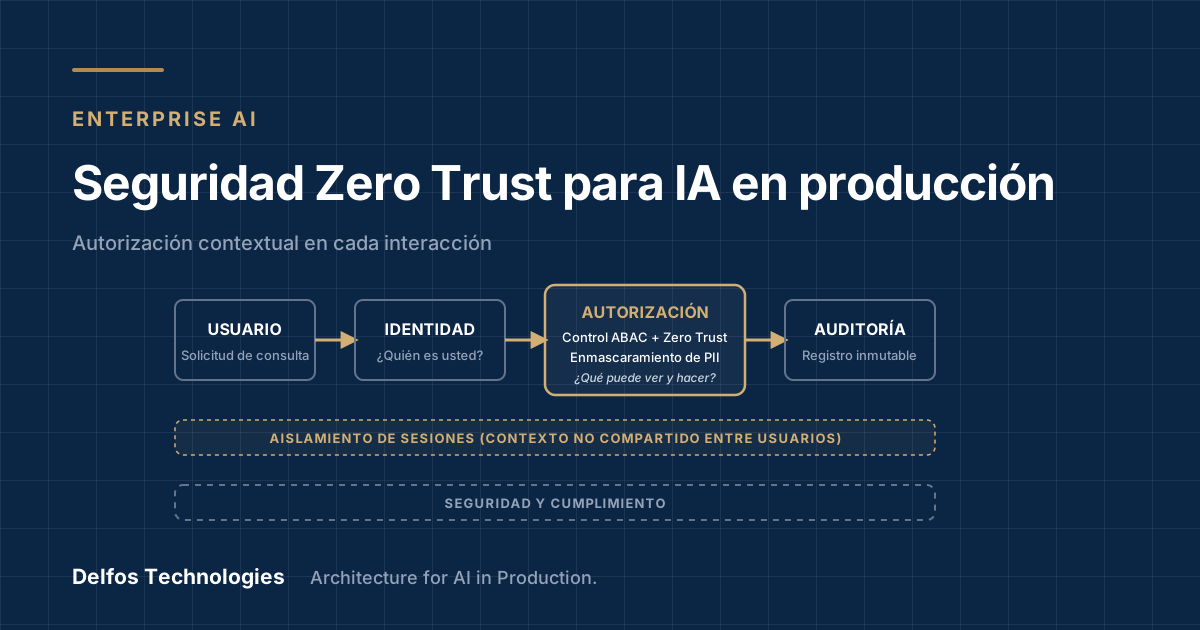
La seguridad en IA empresarial no se trata de bloquear el acceso. Se trata de garantizar que cada interacción respete los permisos del usuario.
Cuando un agente de IA interactúa con datos y sistemas corporativos, el riesgo no está únicamente en el modelo. Está en la ausencia de controles de acceso granulares que validen, en cada solicitud, quién es el usuario, qué puede ver y qué puede hacer.
Una arquitectura de seguridad para IA en producción debe implementar por defecto:
-
Autorización contextual: Validar la identidad, el contexto y los permisos del usuario en cada interacción, no solo al iniciar sesión.
-
Enmascaramiento de PII: Filtrar automáticamente información personal identificable antes de que llegue al modelo o a herramientas externas.
-
Control de acceso basado en atributos (ABAC): Hacer que el agente respete los permisos del usuario sobre documentos, bases de datos y APIs, aplicando Zero Trust en cada consulta.
-
Auditoría inmutable: Registrar qué usuario consultó qué, cuándo, con qué contexto y qué respuesta recibió, para cumplimiento normativo y detección de anomalías.
-
Aislamiento de sesiones: Garantizar que el contexto de un usuario no se mezcle con el de otro, incluso en entornos multi-tenant.
La IA no debe tener más acceso que el usuario que la opera.
Si un empleado no puede ver un documento confidencial, el agente tampoco debería poder consultarlo.
La IA no falla por el modelo. Falla por la arquitectura.
¿Debería un agente de IA tener alguna vez más permisos que el usuario que lo utiliza?
Este insight se publicó originalmente en LinkedIn.
Ver la conversación en LinkedIn →
Escrito por
Ing. Enrique Landaure Vásquez
Founder & Principal AI Systems Architect @ Delfos Technologies
Especialista en Arquitectura Empresarial para IA sobre AWS. Con más de dos décadas diseñando infraestructura crítica, cloud, networking y arquitecturas empresariales para entornos de alta exigencia en Latinoamérica. MBA y Diploma en Transformación Digital por EUDE Business School (España).